EU-Rechnungshof sieht erhebliche Lücken bei der Abwehr von Cyberangriffen
Der Europäische Rechnungshof kritisiert mangelnden Informationsaustausch zwischen den Mitgliedstaaten. Ein Angriff auf Flughäfen in Berlin, Brüssel und Dublin im September 2025 offenbarte die Schwächen der gemeinsamen Cyberabwehr.
Der Europäische Rechnungshof hat in einem neuen Bericht erhebliche Mängel bei der Vorbereitung der EU auf große Cyberangriffe festgestellt. Die unabhängigen Prüfer kommen zu dem Schluss, dass die Gemeinschaft nicht ausreichend auf die Aufdeckung und Abwehr solcher Attacken vorbereitet ist. Als größte Schwachstelle benennen sie den unzureichenden Informationsaustausch zwischen den Mitgliedstaaten und den EU-Institutionen.
«Dass Informationen nicht weitergegeben werden, bedeutet, dass Mitgliedstaaten nicht von dem Wissen und den Erfahrungen anderer profitieren können», kritisierte George-Marius Hyzler, Prüfer beim Europäischen Rechnungshof, bei der Vorstellung des Berichts. Staaten und Institutionen müssten stärker zusammenarbeiten, um Informationen besser auszutauschen und Überschneidungen zu vermeiden. Der Rechnungshof prüft die Ausgaben der EU und kontrolliert, ob die Gelder effektiv verwendet werden.
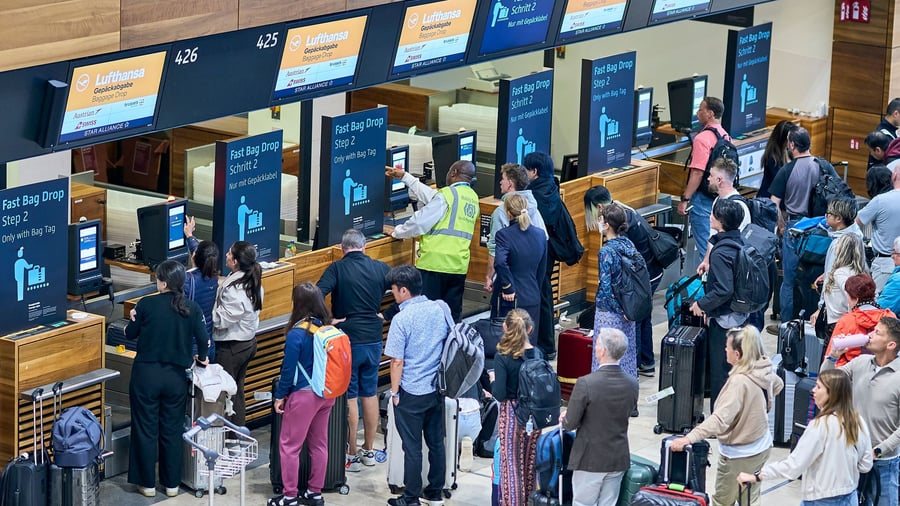
Wie folgenreich IT-Attacken für Bürger in der EU sein können, zeigte sich im September 2025. Ein umfangreicher Cyberangriff auf einen IT-Dienstleister legte die Passagierabfertigung an mehreren europäischen Flughäfen lahm. Betroffen waren unter anderem die Flughäfen in Berlin, Brüssel, Dublin und London. Die Airlines behalfen sich damit, das Einchecken der Passagiere teilweise per Hand oder mit externer Technik zu erledigen.
Trotz der erheblichen Auswirkungen des Vorfalls hätten die betroffenen Mitgliedsländer Deutschland, Belgien und Irland den Angriff weder der EU-Cybersicherheitsagentur Enisa noch den anderen Mitgliedstaaten entsprechend gemeldet. Dadurch seien Potenziale bei der gemeinsam koordinierten Abwehr des Angriffs ungenutzt geblieben, heißt es in dem Bericht. Der Rechnungshof sieht darin ein grundsätzliches Problem: Nationale Sicherheitsinteressen bremsen den Informationsfluss.
Rechtsvorschriften der Mitgliedstaaten zur nationalen Sicherheit hindern dem Bericht zufolge den Austausch. Ist ein Land der Auffassung, dass Informationen zu Cyberangriffen auf kritische Einrichtungen als Verschlusssache einzustufen sind oder die Meldung eines Vorfalls der nationalen Sicherheit schaden würde, müssen die Mitgliedstaaten diese Informationen nicht weitergeben. Diese Ausnahmeregelungen führen in der Praxis dazu, dass wichtige Erkenntnisse über Angriffsmuster und Gegenmaßnahmen nicht geteilt werden.
Die Verantwortung für die Bekämpfung von Cyberangriffen liegt grundsätzlich bei den Mitgliedstaaten. Kommt es jedoch zu Störungen, die mehrere Länder oder die reibungslose Funktion des Binnenmarktes beeinträchtigen, können EU-Behörden eingreifen und die Länder unterstützen. Der aktuelle Bericht zeigt, dass dieser Mechanismus in der Praxis nur unzureichend greift, wenn betroffene Staaten auf ihrer nationalen Souveränität beharren.
Der Rechnungshof fordert daher eine stärkere Zusammenarbeit und einen verbesserten Informationsaustausch. Die Prüfer sehen in der mangelnden Weitergabe von Informationen die zentrale Schwachstelle der europäischen Cyberabwehr. Ohne eine bessere Koordinierung bleiben gemeinsame Abwehrmaßnahmen Stückwerk. Die EU-Kommission und die Mitgliedstaaten sind nun gefordert, die bestehenden Lücken zu schließen.
14